
Слово «прослушка» в пошуку змішує чотири різні речі: доступ додатків до мікрофона, переадресацію дзвінків у мережі оператора, шпигунське програмне забезпечення і законне зняття інформації за рішенням суду. Відключити можна лише те, що залежить від вашого пристрою й облікових записів. Код на кшталт ##002# знімає переадресацію, але не «вимикає стеження взагалі» і не впливає на санкціоновані негласні слідчі дії.
Практичний шлях один: спочатку зрозуміти, який саме шар вас турбує, потім перевірити дозволи, індикатори мікрофона, список програм, сесії месенджерів і переадресацію. Якщо кілька незалежних ознак збігаються — батарея, трафік, невідомі додатки, дивні профілі керування — вже не «налаштування асистента», а підозра на компрометацію пристрою.
Несанкціоноване втручання в телефонні розмови в Україні криміналізоване. Стаття 31 Конституції гарантує таємницю листування й розмов; стаття 163 Кримінального кодексу передбачає відповідальність за її порушення, а в кваліфікованих випадках — позбавлення волі. Це рамка, у якій має сенс будь-яка «боротьба з прослушкою» на побутовому рівні.
Що ховається за словом «прослушка»: чотири механізми
Перший механізм найпоширеніший і найменш драматичний. Голосові асистенти, месенджери, соціальні мережі й навіть «ліхтарики» можуть мати дозвіл на мікрофон. Система показує це індикатором: на iPhone помаранчева крапка означає мікрофон, зелена — камеру; на Android 12 і новіших у рядку стану з’являється зелений значок камери або мікрофона. Це не приховане зняття лінії оператором, а програмний доступ, який ви самі колись підтвердили.
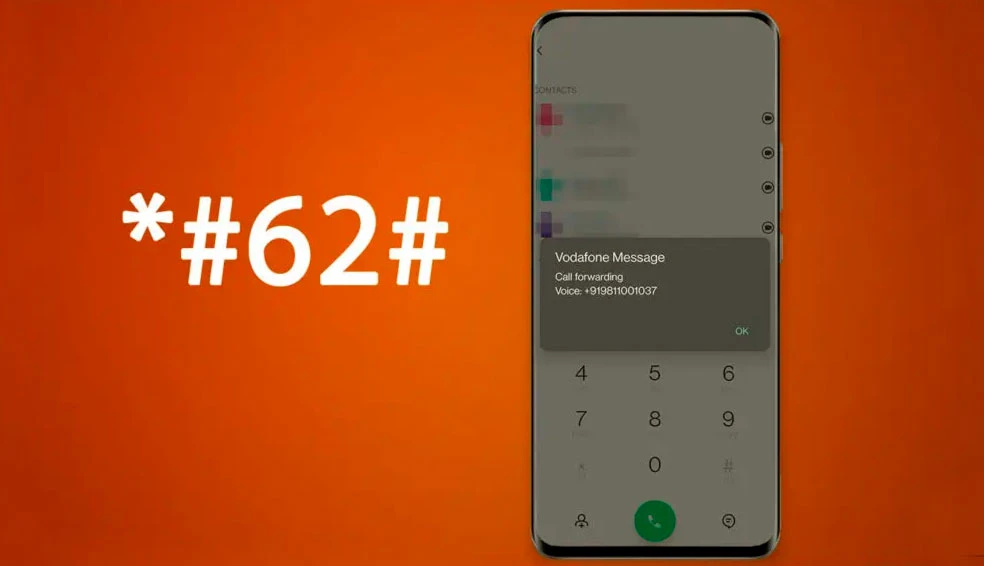
Другий механізм — послуги мережі GSM. Переадресація вхідних викликів на інший номер дозволяє чути або фіксувати дзвінки, які мали б лунати у вас. Її видно через USSD-коди й особистий кабінет оператора. Держспецзв’язок прямо радить набирати ##002#, щоб скинути всі типи переадресації, і перевіряти статус кодами на кшталт #21#.
Третій механізм — stalkerware і комерційне шпигунське ПЗ. Його ставлять після фізичного доступу до розблокованого телефону, через фішингове посилання або сторонній APK. Таке ПЗ маскується під «System Service», «Device Health», живе в адміністраторах пристрою, спеціальних можливостях і доступі до сповіщень. USSD його не бачить.
Четвертий шар — негласні слідчі дії за санкцією суду. Фігурант самостійно про них не дізнається з налаштувань телефону: дані засекречені, а коди переадресації їх не скасовують. Плутати цей шар із «вимкнути мікрофон у TikTok» — головна причина, чому короткі гайди обіцяють неможливе.
Якщо ви шукаєте, як відключити прослушку на телефоні, почніть не з «секретного коду», а з відповіді: вас турбує додаток, мережа оператора, підозріле ПЗ чи страх перед спецслужбами. Для кожного шару свій інструмент і своя межа.
Ознаки, які справді варто перевіряти у 2026 році
Класичні «клацання в трубці» і луна під час розмови майже нічого не доводять. Сучасні мережі, Bluetooth-гарнітури, погане покриття й кодеки дають ті самі артефакти. Надійніші маркери лежать у ресурсах пристрою й у списках доступу.
Батарея сідає швидше, ніж тиждень тому, хоча звички не змінилися. Телефон теплий у режимі очікування. Мобільний трафік росте вночі, коли ви не дивитеся відео. У списку програм з’являються назви, яких ви не встановлювали. Мікрофонний індикатор спалахує, коли на екрані немає дзвінка, диктофона чи відеозустрічі. На iPhone у розділі VPN і керування пристроєм висить профіль, якого ви не ставили. На Android у адміністраторах пристрою або в спеціальних можливостях сидить незнайомий сервіс.
Окремо дивіться облікові записи, а не лише «залізо». Коди підтвердження, які ви не запитували. Невідомі сесії в Google, Apple ID, Telegram, WhatsApp Linked devices. Це вже не мікрофон у фоні, а контроль над листуванням навіть після того, як ви «закрили всі дозволи».
Один симптом рідко є доказом. Старий акумулятор теж гріється. Оновлення системи теж їсть заряд кілька днів. Працює зв’язка: кілька незалежних ознак плюс конкретний об’єкт у налаштуваннях, який ви можете назвати й вимкнути.
Чек-лист швидкої самоперевірки
Пройдіть список послідовно. Не пропускайте пункти про месенджери й облікові записи: саме там зараз частіше «слухають», ніж через умовну переадресацію 2010-х.
- Подивіться рядок стану під час простою телефону. Якщо індикатор мікрофона або камери горить без відкритої відповідної програми — відкрийте шторку / Пункт керування і запишіть назву додатка.
- Android: «Налаштування» → «Конфіденційність» → «Панель конфіденційності» (або «Privacy Dashboard»). Перегляньте мікрофон, камеру й геолокацію за останні 24 години. iPhone: увімкніть «Звіт про конфіденційність програм» у «Приватність і безпека» і перевірте його за кілька днів.
- Відкличте мікрофон у всього, що не є телефоном, месенджером для голосових і диктофоном. Для решти залиште «лише під час використання», не «завжди».
- Наберіть *#21#, *#61#, *#62#, *#67#. Якщо бачите чужий номер, а не голосову пошту оператора — це привід діяти. Потім наберіть ##002# і перевірте кабінет Київстар, Vodafone чи lifecell.
- Android: повний список додатків, адміністратори пристрою, спеціальні можливості, доступ до сповіщень. iPhone: «Загальні» → «VPN і керування пристроєм»; також «Екранний час» і доступ до мікрофона в «Приватність».
- WhatsApp / Telegram / Signal: пов’язані пристрої й активні сесії. Google і Apple ID: список пристроїв, вихід із незнайомих.
- Батарея й мобільні дані: відсортуйте за споживанням. Шукайте сервіси з нейтральними іменами й великим фоновим трафіком.
- Увімкніть Google Play Protect або перевірте, що система оновлена. Сканування антивірусом з офіційного магазину — додатковий шар, не заміна пунктів вище.
Якщо після восьми кроків не знайшли нічого конкретного, зупиніться. Повторювати коди щогодини й жити в режимі тривоги гірше за саму гіпотезу прослуховування.
Переадресація дзвінків: коди працюють, але вузько
Переадресація — єдина частина теми, де «магічний код» має технічний сенс. Це послуга оператора, не закладка в прошивці. Зловмисник із доступом до SIM, особистого кабінету або розблокованого телефону може спрямувати вхідні на інший номер. Скидання кодом це прибирає, доки хтось знову не ввімкне послугу.
Джерела даних: рекомендації Держспецзв’язку (cip.gov.ua) щодо перевірки переадресації; довідка операторів Київстар, Vodafone, lifecell про типи послуги. Номер голосової пошти оператора в статусі — норма, не доказ стеження.
Після коду зайдіть у додаток оператора й вимкніть послугу там теж. Змініть пароль кабінету, увімкніть підтвердження входу. Якщо SIM фізично була в чужих руках, замовте заміну картки або переоформлення eSIM: коди не захищають від повторного налаштування з дубліката.
За моїм досвідом використання цього набору перевірок протягом місяця на кількох апаратах, найчастіша «знахідка» — не шпигун, а автовідповідач lifecell чи послуга «На зв’язку» Київстар, яку колись увімкнули й забули. Код спрацював, страх лишився, об’єкта не було.
Мікрофон, асистенти й системні індикатори
Відключити постійне «слухання» асистента і відкликати зайві дозволи — це те, що більшість людей насправді має на увазі під запитом «як відключити прослушку на телефоні». Тут система прозора, якщо знати, куди дивитися.
Android
Шлях залежить від оболонки, але логіка одна. «Налаштування» → «Програми» → «Дозволи» / «Менеджер дозволів» → «Мікрофон». Забороніть усе зайве. Для Google Асистента вимкніть «Hey Google» / Voice Match і заберіть мікрофон у програми Google, якщо голосом не користуєтесь. На Samsung окремо перевірте Bixby. У шторці швидких налаштувань на багатьох апаратах є плитка блокування датчиків: мікрофон і камера вимикаються одним дотиком, поки плитка активна.
Панель конфіденційності показує часову шкалу доступу. Якщо калькулятор або «оптимізатор пам’яті» з’являється біля мікрофона о третій ночі — це вже не зручність, а привід видалити програму. Перевірте також «спеціальний доступ»: спеціальні можливості, доступ до сповіщень, відображення поверх інших вікон, адміністратор пристрою. Stalkerware любить саме ці перемикачі, бо звичайного дозволу на мікрофон йому замало.
iPhone
«Налаштування» → «Приватність і безпека» → «Мікрофон». Вимкніть усе, що не потрібне щодня. Siri: вимкніть «Слухати “Siri” / “Hey Siri”», залиште виклик кнопкою, якщо асистент інколи потрібен. Увімкніть звіт про конфіденційність програм: він збирає дані лише після активації, тож дивіться його не в ту саму хвилину, а за кілька днів. Помаранчева крапка не маскується додатком: якщо вона є, Пункт керування покаже, хто тримає мікрофон.
Критична перевірка iOS, якої немає в більшості коротких інструкцій: «Налаштування» → «Загальні» → «VPN і керування пристроєм». Невідомий профіль конфігурації на особистому телефоні — сильніший сигнал, ніж будь-який USSD. Видаляйте профіль, змінюйте пароль Apple ID з іншого довіреного пристрою, перевіряйте список пристроїв у акаунті.
Початківцю досить відкликати мікрофон і вимкнути голосову активацію. Досвідченому варто ще порівняти звіт конфіденційності з фактичним використанням додатків і подивитися мережеві домени, до яких програми стукаються у фоні.
Коли підозра вже не на дозволи, а на шпигунське ПЗ
У нашій практиці ми стикалися з випадком, коли людина місяцями «вимикала прослушку» кодами, а джерелом був додаток сімейного контролю, встановлений під час «позичити телефон на хвилину». Коди були чисті. Мікрофон у налаштуваннях теж виглядав охайно, бо програма сиділа в спеціальних можливостях і читала екран. Після зняття цього доступу й видалення програми симптоми зникли без скидання до заводських.
Порядок дій, якщо кілька ознак збіглися:
- Зробіть скриншоти підозрілих програм, профілів, сесій і статусу переадресації. Це знадобиться, якщо підете далі — до сервісу чи поліції.
- Зніміть права адміністратора / спеціальних можливостей / доступу до сповіщень, потім видаліть програму. Навпаки часто не виходить: система не дає стерти «захищений» сервіс.
- Вийдіть із усіх сесій месенджерів і пошти на інших пристроях, змініть паролі вже після того, як прибрали підозрілий софт, інакше новий пароль знов злетить на чужий сеанс.
- Оновіть систему. Багато відомих закладок тримаються на застарілих дірках, а не на «невидимій прошивці спецслужб».
- Сканування Play Protect або перевіреним антивірусом з офіційного магазину. Не ставте «мисливця за жучками» з випадкового сайту: так ставлять друге шпигунське ПЗ поверх першого.
Скидання до заводських налаштувань — сильний, але грубий крок. Робіть його, якщо програму не видно або вона повертається після видалення. Резервну копію хмари відновлюйте вибірково: фото й контакти — так, повний образ системи з додатками — ні, якщо саме в ньому сиділа закладка. Після скидання не підключайте старий кабель і не відкривайте «ремонтний файл», який хтось надіслав «щоб почистити телефон».
VPN шифрує трафік у мережі Wi-Fi й ускладнює перехоплення на шляху. Він не вимикає мікрофон, не прибирає stalkerware і не скасовує санкцію суду. Ставити його як «кнопку проти прослушки» — підміна понять.
Поширені помилки, через які захист розвалюється
- Вважати ##002# універсальним антишпигуном. Код працює лише з послугами переадресації. Шпигунський додаток після нього лишається на місці.
- Вимикати мікрофон у всіх програмах і чекати, що зникне стеження через обліковий запис. Чужий сеанс WhatsApp читає листування без вашого мікрофона.
- Ставити «антипрослушку» з Telegram-каналу чи сайту з банерами. Це типовий канал доставки саме того ПЗ, від якого тікаєте.
- Ігнорувати фізичний доступ. Хвилина з розблокованим екраном вартіша за місяць віддалених «хакерських атак» у побутових історіях.
- Відновлювати повний бекап після заводського скидання. Ви повертаєте закладку разом із фотографіями.
- Шукати доказ у трісках під час розмови й ігнорувати панель конфіденційності. Перше майже не діагностується, друге показує імена.
Ще одна помилка — плутати рекламну персоналізацію з прослуховуванням кімнати. Те, що після розмови про квитки в стрічці з’являються квитки, частіше пояснюється історією пошуку, геолокацією, покупками й спільним Wi-Fi, ніж таємним диктофоном у корпусі. Це не привід роздавати мікрофон кому не потрапило, але й не привід жити в постійній тривозі.
Коли можна впоратися самому, а коли потрібен фахівець
Самі закриваєте задачу, якщо знайшли конкретний дозвіл, конкретну переадресацію, конкретний профіль або конкретну сесію месенджера і після їх усунення поведінка телефону нормалізувалась. Це побутовий рівень: ревізія налаштувань, заміна паролів, оновлення системи.
Сервісний центр або спеціаліст з цифрової гігієни має сенс, коли програма не видаляється, права адміністратора не знімаються, телефон після скидання знову «тягне» чужий профіль, або ви не можете відрізнити системний процес від маски. Не віддавайте розблокований апарат у випадкову точку ремонту без контролю: фізичний доступ — той самий ризик, з якого все починається.
Поліція логічна, коли є конкретні докази незаконного доступу: чужий номер у переадресації, встановлене stalkerware, скріншоти сесій, факт, що телефон залишали в людини, яка мала мотив. Незаконне зняття інформації — не «побутова сварка в налаштуваннях», а склад статті 163 КК, особливо якщо використано спеціальні засоби. Не очікуйте, що заява «мені здається, що мене слухають, бо батарея сідає» сама по собі стане кримінальним провадженням. Потрібні артефакти.
Окремо: якщо йдеться про домашнє насильство і контроль через телефон, пріоритет — безпека людини, а не ідеальна чистота логів. Змінюйте паролі з чужого, неконтрольованого пристрою, виносьте дані, звертайтесь на лінії допомоги. Технічний чек-лист тут другий після фізичної безпеки.
Питання, які ставлять після першої перевірки
Чи можна відключити прослушку спецслужб кодом або скиданням? Ні. Законне зняття інформації не відображається в USSD і не зникає після заводських налаштувань. Побутові інструкції на цю частину теми не працюють і не повинні обіцяти зворотне.
Чому після ##002# нічого не змінилось? Бо переадресації не було. Код підтвердив порожній стан. Шукайте додатки, сесії й профілі, а не повторюйте комбінацію.
Чи достатньо вимкнути Google Асистент і Siri? Для сценарію «телефон слухає, щоб показувати рекламу» — так, це основний важіль. Для stalkerware й перехоплення акаунтів — ні.
Android небезпечніший за iPhone? У Android більше поверхні для сторонніх APK, адміністраторів і спеціальних можливостей. У iOS вища ціна входу, але профіль керування й скомпрометований Apple ID закривають тему так само жорстко. Оновлений офіційний апарат з вимкненим встановленням «невідомих джерел» у обох системах різко знижує побутовий ризик.
Що робити з корпоративним телефоном? Профіль MDM там очікуваний. «Відключити прослушку» на робочому апараті часто означає порушити політику безпеки роботодавця. Особисті розмови — з особистого пристрою без корпоративного профілю.
Захист після разової чистки тримається на звичках: оновлення системи, пароль і біометрія, окремий PIN на SIM, двофакторна автентифікація не в SMS, якщо можна уникнути, заборона встановлення з невідомих джерел, періодичний погляд у панель конфіденційності й список пристроїв акаунта. Це нудніша відповідь, ніж один код, і саме вона працює довше за будь-який «повний гайд на 15 хвилин».
Залишити відповідь